Estrategia2 min de lectura
Segmentación por VLAN en transferencias WebRTC: aislar un servicio P2P por diseño
En corto
Un servicio de transferencia local por WebRTC agrupa dispositivos por IP pública compartida. Cómo intervenir su lógica de señalización para restringir la detección entre VLANs corporativas.
PairDrop (fork moderno de Snapdrop) es una de las soluciones más simples para compartir archivos en redes locales: usa WebRTC directo entre navegadores, cifra de extremo a extremo y no guarda datos en ningún servidor intermedio.
Tiene, sin embargo, una limitación de diseño en redes corporativas con varias VLANs: agrupa los pares por la IP pública del cliente.
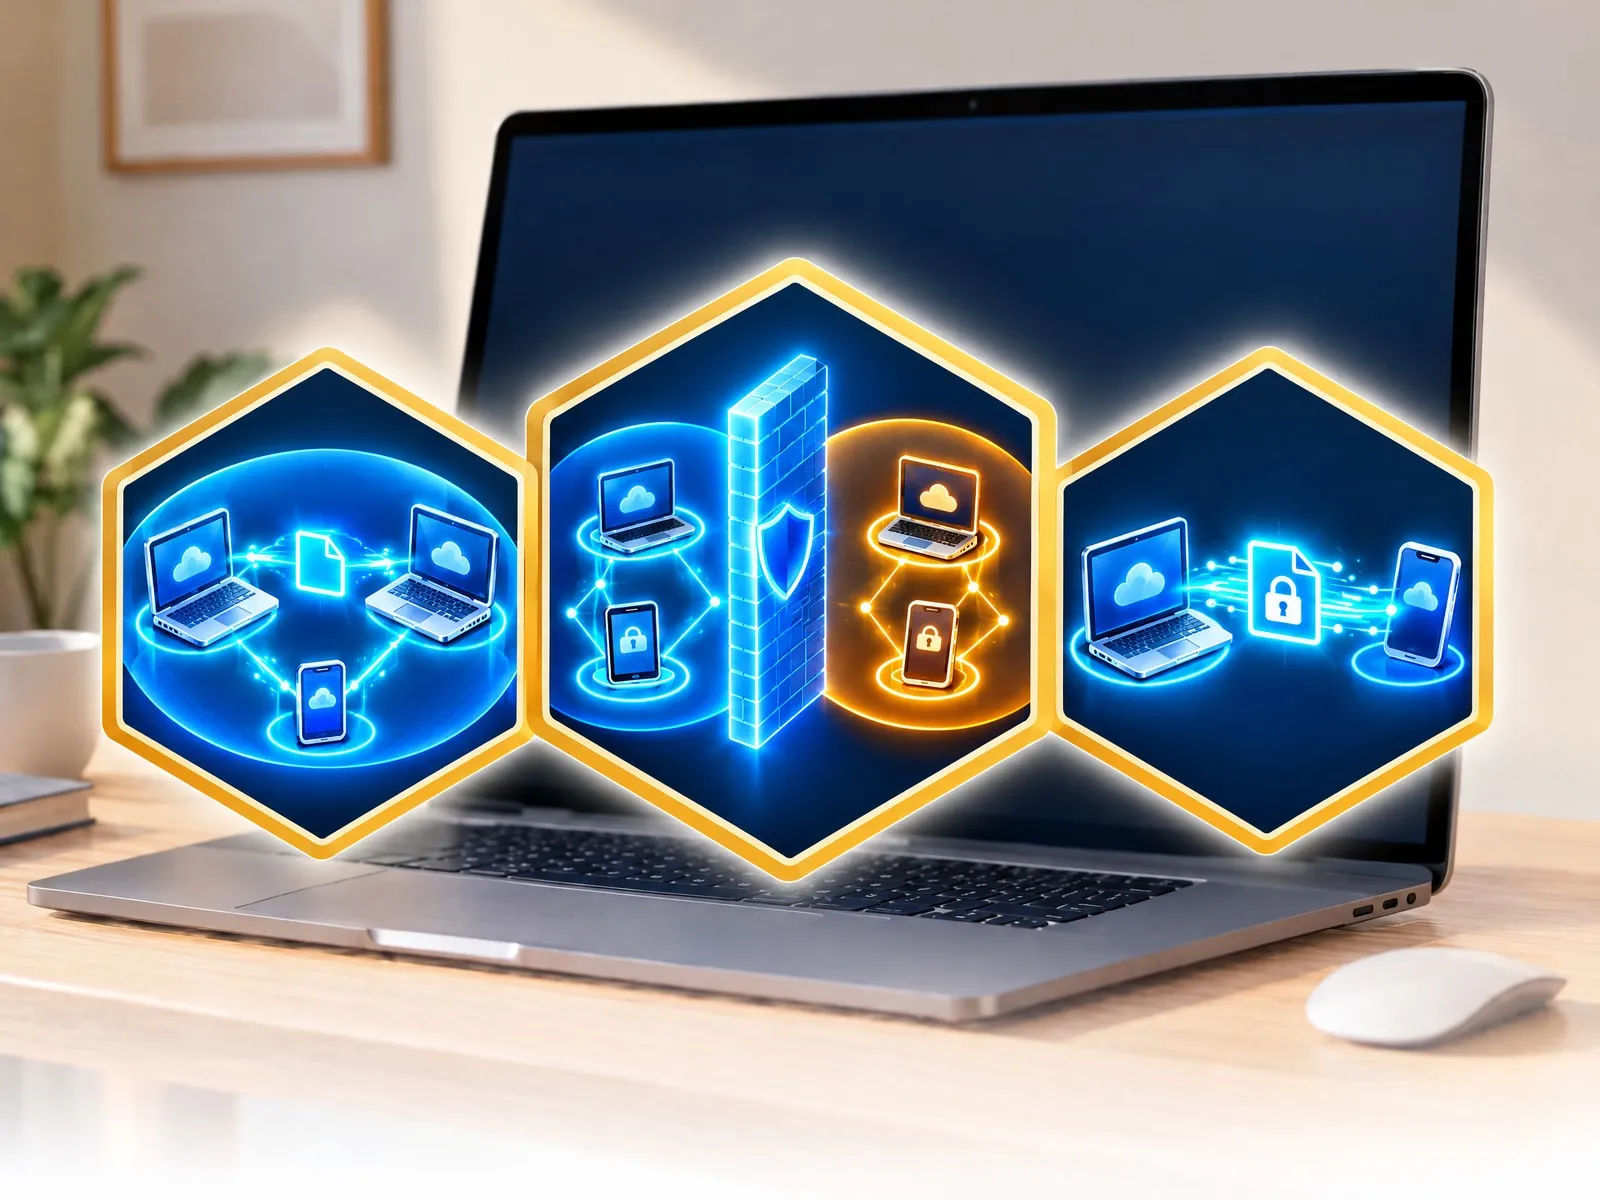
Si una red tiene dos subredes aisladas por firewall — por ejemplo, una VLAN financiera y una VLAN operativa —, ambas salen a internet por la misma IP pública del router. Para el servidor de señalización, un equipo de un departamento y un teléfono de otro tienen el mismo origen aparente, así que los muestra como visibles entre sí. Esto anula la segmentación de red a nivel de usuario.
El principio de diseño: agrupar por prefijo /24 privado
Sin levantar instancias separadas en puertos distintos, se interviene el archivo central de señalización del servidor:
// Lógica estándar: agrupa por IP remota pública
function getRoomId(req) {
    return req.headers['x-forwarded-for'] || req.socket.remoteAddress;
}
Se modifica para inspeccionar si la IP remota pertenece a un bloque privado corporativo. Detrás de un proxy inverso configurado para propagar la IP real del cliente, el contenedor recibe la IP local real:
function getRoomId(req) {
    const rawIp = req.headers['x-forwarded-for'] || req.socket.remoteAddress;
    // Si la IP es privada (RFC 1918) del rango corporativo:
    if (isCorporatePrivateRange(rawIp)) {
        // Extrae los primeros tres octetos (/24)
        return rawIp.split('.').slice(0, 3).join('.');
    }
    return rawIp;
}
Por qué esta estrategia es mejor que levantar instancias separadas
- Eficiencia de recursos: un solo contenedor atiende a toda la organización en un puerto.
- Transparencia para el usuario: cada persona entra al mismo dominio interno y ve a sus compañeros de departamento, sin crear salas ni contraseñas manuales.
- Cero visibilidad entre departamentos: un equipo de un área no tiene forma de descubrir a los clientes de otra VLAN, siguiendo el principio de menor privilegio.
Colaboraciones
Proyectos, investigación o ideas que valga la pena construir juntos.